Gezielte Online-Angriffe auf die Fernsteuer-Anlagen
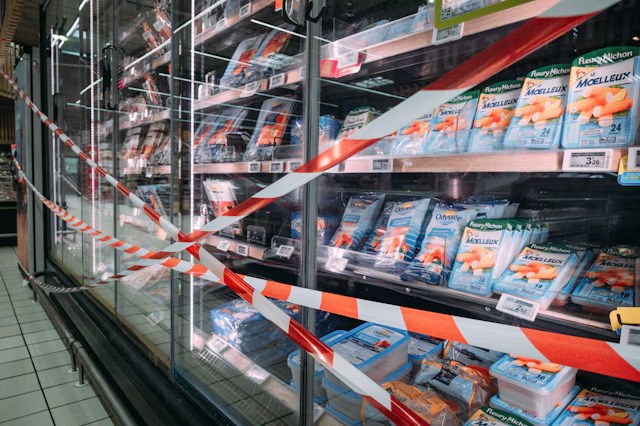
In der Nacht auf Montag, den 12. Oktober, sind die Kühltruhen in hunderten französischen Supermärkten plötzlich ausgefallen und haben von Kühlen auf Heizen umgestellt. Das war kein Zufall: Aus der Ferne hatte jemand die Anlagen über das Internet umgestellt. Als die Angestellten am Morgen die Filialen betraten, war bereits ein großer Teil der Lebensmittel verdorben. In einigen Filialen kam es sogar zu Bränden. Nach Angaben der französischen Regierung waren rund 700 Supermärkte betroffen.
In der Nacht auf den 2. November wiederholte sich das Szenario, diesmal in Belgien, Schweden, den Niederlanden, Irland, Luxemburg, Estland und Finnland. Auch in Deutschland schlugen die Angreifer zu, etwa in Niederbayern. Wer dahintersteckt, ist bis heute unklar. Der EU-Agrarkommissar sprach von einem bewussten Versuch, die Lebensmittelkette zu unterbrechen.
Die Steuerungen der Kühlanlagen hingen offen im Internet, damit Techniker sie aus der Ferne warten konnten. Viele liefen mit veralteter Software, manche erhielten gar keine Sicherheitsupdates mehr. In den Niederlanden genügte laut Hersteller ein Standardpasswort.
Das Einfallstor sind alte Geräte mit Fernzugang.
Viele Steuerungen waren direkt aus dem Internet erreichbar und so alt, dass sich keine Updates mehr einspielen ließen. Der EU Cyber Resilience Act soll Hersteller künftig zu Updates verpflichten. Für Geräte, die schon im Einsatz sind, gilt das kaum.
Dabei sind Kühlregale nur ein Beispiel. Heizungen, Kameras, die Steuerung von Gebäuden und Industrieanlagen – viele solcher Systeme sind direkt aus dem Internet erreichbar. In Österreich sind bislang keine Angriffe auf Supermarkt-Kühlungen bekannt.
Die größte Sorge ist die Abhängigkeit von wenigen Anbietern.
Fällt etwa Microsoft aus, auf dessen Cloud die Verwaltung angewiesen ist, steht vieles still. Ähnlich riskant sind Tausende PV-Anlagen, die zentral über chinesische Cloud-Systeme gesteuert werden.
↑ Ein Auszug aus diesem Bericht mit einem Interview:
https://www.jetzt.at/artikel/sUW4mhAf-mFQjdCjH-98df1
https://www.bundeskanzleramt.gv.at/themen/cybersicherheit/cyberresilienz-verordnung-cra.html
Schwachstellen in Produkten mit digitalen Elementen stellen eine große Bedrohung für Wirtschaft und Gesellschaft dar.
Mit dem Cyber Resilience Act werden EU-weite Cybersicherheitsanforderungen für Konzeption, Entwicklung, Herstellung und Inverkehrbringen von Hardware- und Softwareprodukten eingeführt. Ziel ist die Erhöhung der Cyberresilienz und Schaffung eines EU-weit einheitlichen Rechtsrahmens für Cybersicherheitsanforderungen von Produkten mit digitalen Elementen. Die Produktpalette reicht dabei von Babymonitoren, intelligenten Uhren und Computerspielen bis hin zu Firewalls und Routern.


Kommentar verfassen